

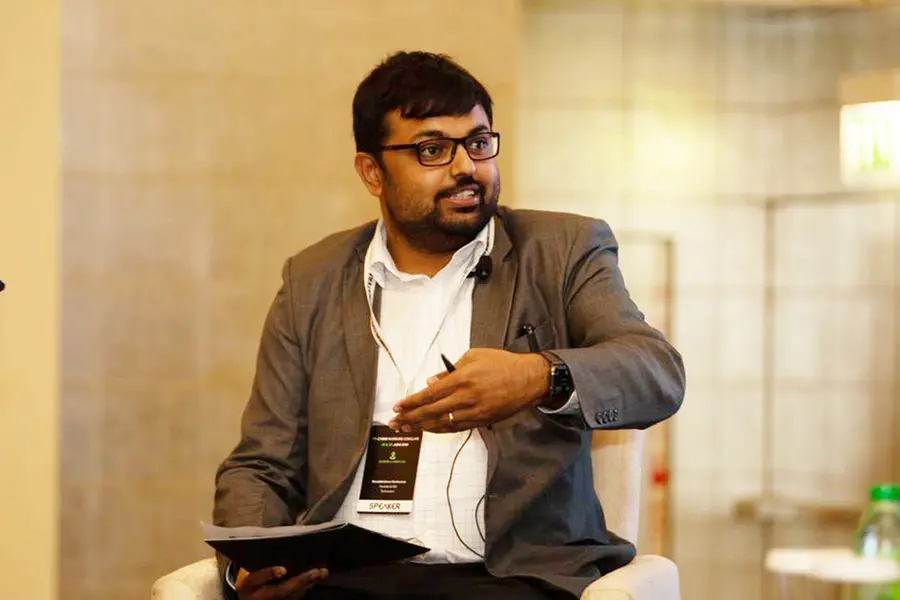
ആധുനികലോകം ഇന്ന് യുദ്ധം ചെയ്യുന്നത് അതിർത്തികളിൽ മാത്രമല്ല, കംപ്യൂട്ടർ സ്ക്രീനുകൾക്ക് പിന്നിലെ അദൃശ്യലോകങ്ങളിൽ കൂടിയാണ്. ഓരോ സെക്കൻഡിലും കോടിക്കണക്കിന് ഡാറ്റകൾ കൈമാറ്റം ചെയ്യപ്പെടുന്ന ഡിജിറ്റൽ യുഗത്തിൽ, വിവരങ്ങൾ ചോർത്താനും രാജ്യങ്ങളുടെ സുരക്ഷാ സംവിധാനങ്ങൾ തകർക്കാനും സൈബർ കുറ്റവാളികൾ നിരന്തരം ശ്രമിച്ചുകൊണ്ടിരിക്കുന്നു. സമീപകാലത്തായി ഈ കുറ്റവാളികളുടെ പ്രധാന ഉന്നം ഇന്ത്യയാണ്. സൈബർ സുരക്ഷാ രംഗത്ത് രാജ്യം ഇനിയുമേറെ ശ്രദ്ധ ചെലുത്തേണ്ടിയിരിക്കുന്നു എന്ന് പറയുകയാണ് സൈബർ സുരക്ഷാ വിദഗ്ധനും കൊച്ചിയിൽ പ്രവർത്തിക്കുന്ന ടെക്നിസാങ്റ്റ് എന്ന സൈബർ സുരക്ഷാ കമ്പനിയുടെ മേധാവിയുമായ നന്ദകിഷോർ ഹരികുമാർ. ഡാറ്റാ ചോർച്ചയുടെ പട്ടികയിൽ ലോകത്ത് അമേരിക്കയ്ക്ക് തൊട്ടുപിന്നിൽ രണ്ടാം സ്ഥാനത്താണ് ഇന്ത്യ. വിവര സംരക്ഷണത്തിന് കാര്യമായ ശ്രമങ്ങൾ ഉണ്ടാവുന്നില്ല എന്നത് വലിയൊരു വെല്ലുവിളിയാണെന്നും അദ്ദേഹം പറയുന്നു.
ഒരു സൈബർ സുരക്ഷാ സ്ഥാപനത്തിന്റെ മേധാവി എന്ന നിലയിൽ ഇന്ത്യയുടെ സൈബർ സുരക്ഷയെ എങ്ങനെ കാണുന്നു? ഇന്ത്യക്കാർ നേരിടുന്ന ഏറ്റവും വലിയ ഭീഷണി എന്തൊക്കെയാണ്?
ഇന്ത്യയിൽ റാൻസംവെയർ അറ്റാക്കുകൾ, വലിയ കോർപ്പറേറ്റുകൾ നേരിടുന്ന ആക്രമണങ്ങൾ, ഡിഡോസ് (DDoS) ആക്രമണങ്ങൾ, കൂടാതെ വിപിഎൻ ആക്സസ് ചോർത്തുന്ന ഇനിഷ്യൽ ആക്സസ് രീതികൾ എന്നിവയെല്ലാം വലിയ രീതിയിൽ നടക്കുന്നുണ്ട്. ഇതിന് പിന്നിൽ വലിയ തോതിൽ രാഷ്ട്രീയ താത്പര്യങ്ങളുണ്ട്. ഇന്ത്യയ്ക്കെതിരെ പ്രവർത്തിക്കുന്ന 'ഹാക്റ്റിവിസം' (Hacktivism) കാറ്റഗറിയിലുള്ള പലസ്തീനിയൻ, ഇൻഡൊനീഷ്യൻ ആക്റ്റിവിസ്റ്റ് ഗ്രൂപ്പുകളുണ്ട്. റഷ്യ-ഉക്രെയ്ൻ യുദ്ധത്തിന് ശേഷമാണ് ഈ ഹാക്റ്റിവിസം വലിയ രീതിയിൽ വളർന്നത്. ഹാക്കിങ് സംഘങ്ങൾ പരസ്പരം ടാർഗറ്റ് ചെയ്യുന്ന രീതിയാണത്. കൂടാതെ പാകിസ്താൻ, ചൈന, ഉത്തര കൊറിയ, റഷ്യ തുടങ്ങിയ രാജ്യങ്ങളിൽ നിന്നുള്ള സ്റ്റേറ്റ് സ്പോൺസേർഡ് ഹാക്കർ ഗ്രൂപ്പുകളും ഇന്ത്യയെ വലിയ തോതിൽ ലക്ഷ്യമിടുന്നുണ്ട്.
ഇന്ത്യയിലെ ഒരു സാധാരണക്കാരൻ എന്ന നിലയിൽ സൈബർ ആക്രമണ ഭീഷണിയെ എത്രത്തോളം ഭയക്കേണ്ടതുണ്ട്?
ഹാക്കർമാർ സാധാരണയായി വ്യക്തികളെ നേരിട്ട് ടാർഗറ്റ് ചെയ്യുന്നതിനേക്കാൾ, ജനക്ഷേമ സേവനങ്ങളെയാണ് ലക്ഷ്യമിടുന്നത്. സേവനങ്ങളെ തടസ്സപ്പെടുത്തുക എന്നതാണ് അവരുടെ പ്രധാന ലക്ഷ്യം. എയർപോർട്ടുകൾ, എയർലൈൻ സർവീസുകൾ, ഗവൺമെന്റ് പോർട്ടലുകൾ എന്നിവയെല്ലാം ഹാക്കർമാർ ലക്ഷ്യം വെക്കുന്നു. ഗവൺമെന്റ് സർവീസുകൾ തടസ്സപ്പെടുമ്പോൾ അത് നേരിട്ട് ബാധിക്കുന്നത് സാധാരണക്കാരെയാണ്.
നമ്മളെല്ലാം ഉപയോഗിക്കുന്ന സ്മാർട്ഫോണുകൾ എത്രത്തോളം സുരക്ഷിതമാണ് ?
സ്മാർട്ട് ഫോണുകൾ സുരക്ഷിതമല്ലെന്നു പറയാൻ സാധിക്കില്ല. എന്നാൽ, നമ്മൾ ഫോണിൽ എന്ത് ബ്രൗസ് ചെയ്യുന്നു, എന്ത് ആക്സസ് ചെയ്യുന്നു എന്നതിനെ ആശ്രയിച്ചാണ് അതിന്റെ സുരക്ഷയിരിക്കുന്നത്. സ്മാർട്ട് ഫോണുകൾ ഇല്ലാത്ത ഒരു ജീവിതത്തെക്കുറിച്ച് ചിന്തിക്കാൻ സാധിക്കാത്തതുകൊണ്ട് അവ പരമാവധി സുരക്ഷിതമാക്കാൻ ശ്രദ്ധിക്കുകയാണ് ചെയ്യേണ്ടത്. അപരിചിത ലിങ്കുകൾ ക്ലിക്ക് ചെയ്യാതിരിക്കുക, ആപ്പുകൾ അതാത് സ്റ്റോറുകളിൽനിന്ന് മാത്രം ഡൗൺലോഡ് ചെയ്യുക തുടങ്ങിയ സുരക്ഷാ മുൻകരുതലുകൾ സ്വകീരിക്കേണ്ടതുണ്ട്. ഫോണുകളിലെ സോഫ്റ്റ്വെയർ അപ്ഡേറ്റുകൾ യഥാസമയം ഇൻസ്റ്റാൾ ചെയ്യുകയും വേണം.
ഇന്ന് സർക്കാർ ഏജൻസികളാണെങ്കിൽ പോലും നമ്മുടെ കയ്യിൽനിന്ന് എഴുതിവാങ്ങുന്ന വിവരങ്ങൾ പോലും ഡിജിറ്റൈസ് ചെയ്യുന്നുണ്ട്. ഇന്നത്തെ കാലത്ത് നമ്മുടെ സ്വകാര്യ വിവരങ്ങൾ എത്രത്തോളം പ്രൈവറ്റ് ആണ്?
ഇന്ത്യയിലെ പ്രധാന പ്രശ്നങ്ങളിലൊന്നാണ് വിവരച്ചോർച്ചകൾ (Data Breaches). യു.എസ്. കഴിഞ്ഞാൽ ഡാറ്റാ ബ്രീച്ച് ലിസ്റ്റിൽ രണ്ടാം സ്ഥാനത്താണ് ഇന്ത്യ. പക്ഷേ, ഇവിടെ അതിന് കാര്യമായ റെഗുലേഷൻസ് ഇല്ല. ഇന്ത്യയിലെ പുതിയ ഡാറ്റാ പ്രൊട്ടക്ഷൻ നിയമങ്ങളിൽ പോലും ഗവൺമെന്റ് ഡാറ്റ ബ്രീച്ചിനെക്കുറിച്ച് കൃത്യമായ നിർവചനങ്ങളില്ല. ഗവൺമെന്റിന്റെ പക്കൽ നിന്ന് ഡാറ്റ ചോർന്നാൽ എന്ത് നടപടിയെടുക്കണമെന്ന് എവിടെയും പറയുന്നില്ല. അത് ചോദ്യം ചെയ്യാനുള്ള സംവിധാനങ്ങളില്ല. സിംഗപ്പുരിൽ രോഗികളുടെ വിവരങ്ങൾ ചോർന്നപ്പോൾ അവിടുത്തെ ഹെൽത്ത് മിനിസ്ട്രിക്ക് വലിയ തുക പിഴ ഡാറ്റ റെഗുലേറ്ററി അതോറിറ്റി ഈടാക്കി. ഇന്ത്യയിൽ അതൊരിക്കലും നടക്കില്ല, അത്തരം നിർവചനങ്ങൾ ഇവിടെയില്ല. യൂറോപ്യൻ യൂണിയനിൽ, എന്റെ ഡാറ്റ ആവശ്യമില്ലെങ്കിൽ എനിക്ക് ഡിലീറ്റ് ചെയ്യാനുള്ള അവകാശമുണ്ട്. സർക്കാർ എന്ത് ഡാറ്റ ഉപയോഗിക്കണം, എന്ത് ഉപയോഗിക്കരുത് എന്ന് പറയാനുള്ള വ്യവസ്ഥ ഇന്ത്യയിലില്ല.
ഇന്ത്യയിൽ സൈബർ സുരക്ഷയ്ക്കായി നിയമങ്ങളുണ്ട്, എന്നാൽ, അത് കൃത്യമായി പാലിക്കപ്പെടുന്നില്ല എന്നതാണ് പ്രശ്നം. ഒരു വിവരച്ചോർച്ച ഉണ്ടായാൽ കൃത്യമായ സമയപരിധിക്കുള്ളിൽ അത് സെർട്ടിനെ (CERT-In) അറിയിക്കണമെന്ന് നിയമമുണ്ട്. എന്നാൽ, എത്ര സ്ഥാപനങ്ങൾ അത് ചെയ്യുന്നുണ്ടെന്നതും വിവരമറിയിച്ചാൽ സേർട്ട് എന്ത് നടപടിയാണ് എടുക്കുന്നതെന്നതും വളരെ നിർണായകമാണ്.
എഐ സാങ്കേതികവിദ്യ വളരെ വേഗത്തിലാണ് മാറുന്നത്. പുതിയൊരു നിയമം പ്രാബല്യത്തിൽ വരുമ്പോഴേക്കും സാങ്കേതികവിദ്യ അടുത്ത ഘട്ടത്തിലേക്ക് മാറിയിട്ടുണ്ടാകും. അത് നിയമനിർമ്മാണത്തിലെ വലിയൊരു പ്രതിസന്ധിയാണ്. ഡാറ്റ ചോരുന്ന കമ്പനികൾക്ക് പിഴ ഈടാക്കാനും വിവരം ജനങ്ങളെ അറിയിക്കാനുമുള്ള കർശനമായ നടപടികൾ ഉണ്ടാകണം. ഗവൺമെന്റ് സ്ഥാപനങ്ങളുടെയും ഗവൺമെന്റുകളുമായി കരാറിലേർപ്പെട്ട കമ്പനികളുടെയും കാര്യത്തിൽ ഇത് ആദ്യം തുടങ്ങണം.
ഇന്ത്യക്കാർ ഡാറ്റാ പ്രൈവസിയെ ഗൗരവമായി കാണുന്നില്ലേ?
അതെ, സ്വകാര്യത നമ്മുടെ മൗലികാവകാശമാണെങ്കിലും ഇന്ത്യക്കാർക്ക് ഡാറ്റാ പ്രൈവസിയെ കുറിച്ച് വലിയ ബോധ്യമില്ല. ഒരു സൗജന്യ സമ്മാനത്തിനോ നോൺ സ്റ്റിക്ക് പാത്രത്തിനോ വേണ്ടി സ്വന്തം ഫോൺ നമ്പർ എഴുതി നൽകാൻ മടിയില്ലാത്തവരാണ് നമ്മൾ. നമ്പർ ചോദിക്കുമ്പോൾ തരില്ലെന്ന് പറയാനോ വേണ്ടെന്ന് പറയാനോ ഭൂരിഭാഗം പേരും തയ്യാറാകില്ല. ഇലക്ഷൻ കാംപെയ്ൻ സമയത്ത് ഓട്ടോമേറ്റഡ് റെക്കോർഡഡ് കോളുകൾ വരുമ്പോഴോ സൈബർ തട്ടിപ്പുകാർ വിളിക്കുമ്പോഴോ മാത്രമാണ് പലരും എന്റെ നമ്പർ ഇവർക്ക് എങ്ങനെ കിട്ടി എന്ന് ചോദിക്കുന്നത്.
ഒരു യുദ്ധത്തിന്റെ സാഹചര്യമോ അല്ലെങ്കിൽ ഒരു ഇലക്ഷൻ സാഹചര്യമോ ഉണ്ടെങ്കിൽ വലിയ രീതിയിൽ നമ്മുടെ നാട്ടിൽ സൈബർ ആക്രമണങ്ങൾ നടക്കുന്നുണ്ട്. അവയെ നേരിടാൻ ഇന്ത്യ എത്രത്തോളം മുന്നേറിയിട്ടുണ്ട്?
നമ്മുടെ എല്ലാ സിസ്റ്റങ്ങളും എല്ലാ സംവിധാനങ്ങളും പരസ്പരം ബന്ധപ്പെട്ടുകിടക്കുകയാണ്. ആണവോർജ കേന്ദ്രങ്ങൾ, ഇന്റർനെറ്റ്... നമ്മളെല്ലാം ഇപ്പോൾ ഓട്ടോമേഷന്റെ പുറകിലാണ്. ഉദാഹരണത്തിന്, ഇപ്പോൾ കൊച്ചി മെട്രോയിൽ ടിക്കറ്റ് എടുക്കുന്നത് കംപ്യൂട്ടറുകൾ ഉപയോഗിച്ചിട്ടാണ്. പഴയപോലെ ഇരുന്ന് എഴുതുകയല്ല. നാളെ ഒരു സൈബർ അറ്റാക്ക് ഉണ്ടായാൽ ആ സിസ്റ്റം ഡിസ്റപ്റ്റ് ആകും, കൊച്ചി മെട്രോയിൽ ടിക്കറ്റ് ഇഷ്യൂ ചെയ്യാൻ പറ്റില്ല.
നിലവിൽ ഇന്ത്യ വലിയ രീതിയിൽ മാന്വൽ സിസ്റ്റവും മാൻപവറും ഉപയോഗിക്കുന്നു എന്നുള്ളതാണ് വലിയൊരു നേട്ടമായി കാണുന്നത്. ഞാൻ യൂറോപ്പിൽ ആയിരുന്ന സമയത്താണ് ആഗോളതലത്തിൽ ക്രൗഡ് സ്ട്രൈക്കിന്റെ (CrowdStrike) പ്രശ്നം ഉണ്ടാകുന്നത്. അവരുടെ വിൻഡോസ് പാച്ച് ഇൻസ്റ്റാൾ ചെയ്തതുമൂലം എല്ലാ എയർലൈൻസും രണ്ടു ദിവസത്തേക്ക് ഫ്ലൈറ്റുകൾ ക്യാൻസൽ ചെയ്തു. എന്നാൽ, ഇതേ സംഭവം ഇന്ത്യയിൽ ഉണ്ടായപ്പോൾ അവർ പേപ്പറിൽ എഴുതി കൊടുക്കുകയാണ്. ഈ രീതിയിൽ മാൻപവർ ഉള്ളതുകൊണ്ട് ഇന്ത്യയിൽ സൈബർ അറ്റാക്ക് ഉണ്ടായാൽ ഡിസ്റപ്ഷൻ കുറവാണ്. പക്ഷേ, ക്രമേണ നമ്മൾ എല്ലാം ഓട്ടോമേറ്റ് ചെയ്യുകയാണ്. നാളെ നമ്മളെയും ഇത് കാര്യമായി ബാധിച്ചു തുടങ്ങും.
സൈബർ സുരക്ഷാ സ്ഥാപനങ്ങളെ കുറിച്ച് പറയുമ്പോൾ നമുക്കെല്ലാം ആദ്യം വിദേശ കമ്പനികളുടെ പേരാണ് ഓർമവരിക. ഇന്ത്യയിൽ സൈബർ സുരക്ഷ സ്ഥാപനങ്ങളുടെ സാന്നിധ്യം കുറവാണോ?
അല്ല, വിജയകരമായി പ്രവർത്തിക്കുന്ന ധാരാളം ഇന്ത്യൻ കമ്പനികളുണ്ട്. ഇന്ത്യ ഒരു വലിയ വിപണിയാണ്. ഞങ്ങളുടെ കാര്യം തന്നെയെടുക്കാം, ഞങ്ങളുടെ 98 ശതമാനം ഉപയോക്താക്കളും വിദേശത്തുനിന്നുള്ളവരാണ്. ഏറ്റവും ഒടുവിൽ ഞങ്ങൾ കരാറിലെത്തിയത് സ്പാനിഷ് പോലീസുമായാണ്. കൊച്ചിയിലിരുന്നാണ് സ്പാനിഷ് പോലീസിന്റെ ആക്ടീവ് മോണിറ്ററിങ്ങും ഇന്റലിജൻസ് ഡാറ്റാ പ്രൊവൈഡ് ചെയ്യലും നടത്തുന്നത്. എന്നാൽ, ഇന്ത്യ ഒരു റിജക്ഷൻ മാർക്കറ്റാണ്. എങ്ങനെ നിങ്ങളെ റിജക്റ്റ് ചെയ്യാം എന്നാണ് ഇവിടെ നോക്കുന്നത്. അവിടെ അങ്ങനെയല്ല, അവർ വളരെ ഓപ്പൺ ആണ്. ഇന്ത്യൻ ഭരണകൂടവുമായി ചേർന്നു പ്രവർത്തിക്കണമെങ്കിൽ വലിയ ടെൻഡർ നടപടികളിലൂടെ കടന്നുപോവണം. വിദേശങ്ങളിൽ അങ്ങനെയല്ല, ഞങ്ങൾ സൗദി ഗവൺമെന്റ്, യൂറോപ്പിലെ ഗവൺമെന്റുകൾ എന്നിവയുമായി വർക്ക് ചെയ്യുമ്പോൾ അതൊരു ഈസി പ്രോസസ് ആണ്. ഒരു ഉത്പന്നം അവർക്ക് വേണമെന്നു തോന്നിയാൽ അവർ അതിനൊരു വഴി കണ്ടെത്തും, അടുത്തിടെ സ്വീഡിഷ് ട്രാൻസ്പോർട്ട് കോർപ്പറേഷൻ ഒരു മെയിൽ അയച്ചു, നിങ്ങൾ യൂറോപ്യൻ യൂണിയന് പുറത്തായതിനാൽ ഞങ്ങൾക്ക് നിങ്ങളെ ഉൾപ്പെടുത്താൻ തടസ്സങ്ങളുണ്ടെന്ന് അറിയിച്ചായിരുന്നു അത്. എന്നാൽ, ബജറ്റിൽ നിശ്ചിതതുക കുറയ്ക്കാമെങ്കിൽ പ്രത്യേക മാനദണ്ഡം ഉൾപ്പെടുത്തി നിങ്ങളെ ഉൾപ്പെടുത്താൻ ഞങ്ങൾക്കാകുമെന്നും അവർ പറഞ്ഞു. ഞങ്ങൾ അങ്ങനെ ചെയ്തു. 30 ദിവസം കൊണ്ടുതന്നെ അവർ പ്രത്യേക വ്യവസ്ഥ പാസാക്കുകയും ഞങ്ങളെ എടുക്കുകയും ചെയ്തു. ഇന്ത്യയിലാണെങ്കിൽ ഇന്ത്യയിലെ ഒരു ബാങ്കുമായി വർക്ക് ചെയ്യണമെങ്കിൽ കഴിഞ്ഞ 10 വർഷത്തെ കമ്പൈൻഡ് വിറ്റുവരവ് 50 കോടിയൊക്കെ വേണ്ടിവന്നേക്കാം. അങ്ങനത്തെ ഒരുകൂട്ടം പ്രശ്നങ്ങളാണ് ഇവിടെയുള്ളത്.
ഒരു സൈബർ സെക്യൂരിറ്റി സ്റ്റാർട്ടപ് എന്ന നിലയിൽ സൈബർ സുരക്ഷയിൽ ടെക്നിസാങ്റ്റിന്റെ സ്ഥാനം എവിടെയാണ്?
2018-ൽ ആരംഭിച്ച ടെക്നിസാങ്റ്റ് തുടക്കത്തിൽ ബൈജൂസ്, വേദാന്തു, അൺഅക്കാഡമി, പേടിഎം, ഓല തുടങ്ങിയ ഇന്ത്യയിലെ ഏറ്റവും പ്രമുഖ സ്റ്റാർട്ടപ്പുകളുടെയെല്ലാം സൈബർ സുരക്ഷാ ചുമതല മുഴുവനായും ഏറ്റെടുത്ത് നടത്തിയിരുന്നു. പിന്നീട് വെറുമൊരു സേവനദാതാവായി ഒതുങ്ങാതെ സ്വന്തമായി ഒരു സാങ്കേതിക ഉത്പന്നം വികസിപ്പിക്കുക എന്നതിലേക്ക് കമ്പനിയുടെ പ്രവർത്തനം മാറി. അങ്ങനെയാണ് 2023 സെപ്റ്റംബറിൽ 'ഫാൽക്കൺഫീഡ്സ്' (FalconFeeds) എന്ന ഇന്ത്യൻ നിർമിത സൈബർ സുരക്ഷാ നിരീക്ഷണ പ്ലാറ്റ്ഫോം പിറവിയെടുക്കുന്നത്. 2023 ഡിസംബറോടെ വലിയ രീതിയിലുള്ള ആഗോള ഉപഭോക്താക്കളെ ഈ ഉത്പന്നത്തിലേക്ക് ആകർഷിക്കാൻ അവർക്ക് സാധിച്ചു. നിലവിൽ ആഗോളതലത്തിൽ 200-ഓളം ഉപയോക്താക്കളുണ്ട്. വിദേശ ഭരണകൂട സ്ഥാപനങ്ങളും ഇക്കൂട്ടത്തിലുണ്ട്.
ഹാക്കർ സംഘങ്ങൾ എങ്ങനെ പ്രവർത്തിക്കുന്നു, അവർ എങ്ങനെ ഹാക്ക് ചെയ്യാൻ ശ്രമിക്കുന്നു, നമ്മളെ അവർ ലക്ഷ്യമിടുന്നുണ്ടോ എന്ന് മുൻകൂട്ടി തിരിച്ചറിയുകയും അതിന് വേണ്ടിയുള്ള നിരീക്ഷണങ്ങൾ നടത്തുകയുമാണ് ഫാൽക്കൺ ഫീഡ്സ് ചെയ്യുന്നത്. ഒരിക്കൽ ഒരു ക്രൈസിസ് വന്ന സമയത്ത് അഞ്ചുലക്ഷത്തോളം അലർട്ടുകളാണ് നമ്മൾ ഉപയോക്താക്കൾക്ക് നൽകിയത്. ഇതിലൂടെ വരാൻ പോകുന്ന കാര്യങ്ങൾ മുൻകൂട്ടി പറയാൻ പറ്റും. അതായത് ഏതെങ്കിലും ഹാക്കേഴ്സ് ഗ്രൂപ്പിന് തോന്നുകയാണ് ഇന്ത്യയുടെ ഇന്ന സെർവറിനെ ഹിറ്റ് ചെയ്യണം അല്ലെങ്കിൽ ടാർഗറ്റ് ചെയ്യണം എന്ന്. അല്ലെങ്കിൽ ഇലക്ഷന്റെ സമയത്ത് ഭയങ്കരമായ സൈബർ അറ്റാക്ക് നടക്കാൻ സാധ്യതയുണ്ട്. ഇതൊക്കെ മോണിറ്റർ ചെയ്യുന്നതാണ് നമ്മുടെ പണി. ആക്രമണങ്ങൾ തടയുകയല്ല, മറിച്ച് 'നിങ്ങളുടെ ഇൻഫ്രാസ്ട്രക്ചർ ഈ ആക്രമണത്തിന് ഇരയാകുമോ?' എന്ന് മുൻകൂട്ടി പറയുകയാണ് ഫാൽക്കൺ ഫീഡ്സിലൂടെ നമ്മൾ ചെയ്യുന്നത്.
എഐയുടെ വരവ് സൈബർ സുരക്ഷയെ എത്രത്തോളം ബാധിക്കുന്നുണ്ട്? അവയെ നേരിടാൻ നിങ്ങൾക്ക് എത്രത്തോളം സാധിക്കുന്നുണ്ട്?
ഹാക്കർമാർ ഉപയോഗിക്കുന്ന സോഷ്യൽ എൻജിനിയറിങ് രീതികളെ എഐ വലിയ രീതിയിൽ സഹായിക്കും. പണ്ടുകാലത്ത് വ്യാജ ഇമെയിലുകളോ സന്ദേശങ്ങളോ വരുന്നത് അവയിലെ മോശം വ്യാകരണവും തെറ്റായ ഇംഗ്ലീഷോ ഹിന്ദിയോ ഒക്കെ നോക്കി ആളുകൾക്ക് എളുപ്പത്തിൽ തിരിച്ചറിയാൻ കഴിഞ്ഞിരുന്നു. എന്നാൽ, എഐ മോഡലുകൾ വന്നതോടെ ഹാക്കർമാർക്ക് ഈ ഭാഷാപരമായ പരിമിതികളെ വളരെ എളുപ്പത്തിൽ മറികടക്കാൻ സാധിക്കുന്നു. കൃത്യമായ ഭാഷാശൈലി ഉപയോഗിച്ച് ആളുകളെ കബളിപ്പിക്കാനാവും വിധം 'സോഷ്യൽ എൻജിനിയറിങ്' ആക്രമണങ്ങൾ നടത്താൻ എഐ അവരെ സഹായിക്കുന്നു. പണ്ടത്തെപ്പോലെ വലിയ തുക നൽകി ആളുകളെ ജോലിക്കെടുക്കാതെ തന്നെ, എഐ സാങ്കേതികവിദ്യ വഴി വളരെ എളുപ്പത്തിൽ ഡീപ് ഫേക്ക് വീഡിയോകളും വ്യാജചിത്രങ്ങളും നിർമിച്ച് ജനങ്ങളെ തെറ്റിദ്ധരിപ്പിക്കാൻ ഹാക്കർമാർക്ക് സാധിക്കുന്നു. രാഷ്ട്രീയ ലക്ഷ്യങ്ങളോടെയുള്ള ഇത്തരം പ്രചാരണങ്ങൾ നിലവിൽ വിദേശ രാജ്യങ്ങളിലെ ഇലക്ഷനുകളിലൊക്കെ വലിയ പ്രതിസന്ധികൾ സൃഷ്ടിക്കുന്നുണ്ട്.
എഐ ഉപയോഗിച്ച് ആക്രമണങ്ങളുടെ രീതി പൂർണമായും ഓട്ടോമേറ്റ് ചെയ്യപ്പെടുന്നുണ്ട്. അത്തരം ആക്രമണങ്ങൾ നടന്നുകഴിഞ്ഞതിന് ശേഷം മാത്രമേ മനസ്സിലാവൂ. നിലവിൽ ഒരു സൈബറാക്രമണം നടത്തുന്നത് എഐ ആണോ എന്ന് മുൻകൂട്ടി പ്രവചിക്കുക അസാധ്യമാണ്. ഞങ്ങളുടെ ഗവേഷണത്തെയും എഐ എങ്ങനെയാണ് ബാധിക്കുകയെന്ന് പരിശോധിക്കുന്നുണ്ട്. എങ്കിലും പൂർണമായും എഐയെ ആശ്രയിച്ചുള്ള സൈബറാക്രമണങ്ങൾ ഉണ്ടാകണം എന്നില്ല. നിലവിലുള്ള ആക്രമണങ്ങളുടെ വേഗത വർധിപ്പിക്കാനോ വ്യാപ്തി കൂട്ടാനോ എഐ കൊണ്ട് സാധിച്ചേക്കാം. എങ്കിലും അത്തരം സങ്കേതങ്ങൾ ഉപയോഗിക്കുന്ന ഹാക്കിങ് സംഘങ്ങൾക്ക് പ്രത്യേകം പാറ്റേണുകളുണ്ടാവും. അത് തിരിച്ചറിയാനാണ് ഞങ്ങൾ ശ്രമിക്കുന്നത്.
സൈബർ സുരക്ഷയുടെ കാര്യത്തിൽ പൊതു ചർച്ചകൾ നമുക്കിടയിൽ കുറവാണെന്ന് തോന്നിയിട്ടുണ്ടോ?
നമ്മുടേത് ഒരു റിയാക്ടീവ് നേഷനാണ്, പ്രോ ആക്ടീവ് അല്ല. അതായത് കാര്യങ്ങൾ മുൻകൂട്ടി കാണാനോ അതിന് വേണ്ട മുന്നൊരുക്കങ്ങൾ നടത്താനോ ശ്രമിക്കുന്നതിന് പകരം സൈബർ കുറ്റകൃത്യങ്ങൾ നടന്നതിന് ശേഷം നടപടികൾ സ്വീകരിക്കുകയാണ് ഇവിടെ ചെയ്യുന്നത്. ലോൺ ആപ്പുകൾ പോലുള്ള കുറ്റകൃത്യങ്ങളുടെ ഫലമായി ആത്മഹത്യകൾ സംഭവിച്ചപ്പോഴാണ് ഇവിടെ നിയന്ത്രണങ്ങൾ കടുപ്പിച്ചത്.
വർധിച്ചുവരുന്ന ഇത്തരം ആക്രമണങ്ങളെ നേരിടാൻ നമ്മുടെ നാട്ടിൽ സൈബർ സുരക്ഷാ വിദഗ്ധരുടെ ലഭ്യത എത്രത്തോളമുണ്ട്?
സൈബർ സുരക്ഷാ ഭീഷണികൾ വർധിക്കുന്നതിനൊപ്പം സൈബർ സുരക്ഷാ മേഖലയ്ക്ക് സ്വാഭാവികമായ വളർച്ചയുണ്ടായിക്കൊണ്ടിരിക്കുകയാണ്. ഈ മേഖലയിൽ ഇന്ത്യയിലും ആഗോള തലത്തിലും കഴിവുള്ളയാളുകളുടെ കുറവ് നല്ലപോലെയുണ്ട്. കാരണം ഇന്ത്യയിൽ സൈബർ സുരക്ഷാരംഗം ഇനിയും ഒന്നുമായിട്ടില്ല. എഐയുടെ വരവോടെ ഈ രംഗത്തും ഓട്ടോമേഷൻ വ്യാപകമാവുന്നുണ്ടെങ്കിലും ഇന്ത്യയെ സംബന്ധിച്ച് ഇപ്പോഴും ഈ മേഖലയിൽ കഴിവുള്ളയാളുകളെ ആവശ്യമാണ്. സൈബർ സുരക്ഷാ രംഗത്തേക്ക് കടന്നുവരാൻ ഒരാൾക്ക് അതിനോട് അതിയായ താത്പര്യം അനിവാര്യമാണ്. ഈ സംവിധാനങ്ങളെ കുറിച്ച് പഠിക്കാൻ വർഷങ്ങളുടെ ശ്രമങ്ങൾ ആവശ്യമാണ്. ഞങ്ങൾ ക്യാമ്പസുകളിൽനിന്ന് നേരിട്ട് വിദ്യാർഥികളെ ഇന്റേൺഷിപ്പിന് എടുത്ത് പരിശീലനം നൽകുകയും, പിന്നീട് ജോലി വാഗ്ദാനം ചെയ്യുകയുമാണ് ചെയ്യുന്നത്.
ഒരു സൈബർ സുരക്ഷാ വിദഗ്ധനാവാൻ, സൈബർ സുരക്ഷയെ കുറിച്ച് പഠിക്കാൻ യഥാർഥത്തിൽ ഒരാൾ എൻജിനിയറിങ് പഠനകാലം വരെ കാത്തിരിക്കേണ്ടതുണ്ടോ?
ഞാൻ ഒരു ഐസിഎസ്ഇ സ്കൂളിലാണ് പഠിച്ചത്. അവിടെ ഒന്നാം തരം മുതൽ കംപ്യൂട്ടർ പഠനമുണ്ടായിരുന്നു. അതുകൊണ്ടു തന്നെ എൻജിനിയറിങ് പഠനകാലത്ത് എനിക്ക് അതൊരു പ്രശ്നമായി തോന്നിയിട്ടില്ല. എന്നാൽ, മറ്റു പലരും ഹൈസ്കൂളിലും മറ്റുമാണ് കംപ്യൂട്ടർ കാര്യമായി പരിചയപ്പെടുന്നത്. സർക്കാർ സ്കൂളുകളിൽ കംപ്യൂട്ടിങ് സാങ്കേതികവിദ്യയെ കുറിച്ച് അടിസ്ഥാനമായ കാര്യങ്ങൾ നിർബന്ധമായും പഠിപ്പിക്കണം. നെറ്റ്വർക്കിങ്ങിനെ കുറിച്ചും എഐ എങ്ങനെ ഉപയോഗിക്കാമെന്നതിനെ കുറിച്ചുമെല്ലാം കാര്യമായി പഠിപ്പിക്കണം. ഇംഗ്ലീഷ് പോലുള്ള ബഹുഭാഷകൾ പഠിക്കുന്നതിനൊപ്പം പ്രോഗ്രാമിങ് ലാംഗ്വേജും പഠിക്കാവുന്നതല്ലേ.
സൈബർ സുരക്ഷാ രംഗത്തേക്ക് കടന്നുവരാൻ ആഗ്രഹിക്കുന്നവർ എന്തെല്ലാം ശ്രദ്ധിക്കണം?
ഈ രംഗത്ത് ഭയങ്കരമായ സ്കിൽ ക്രൈസിസ് ഉണ്ട്. അഞ്ച് ദിവസം കൊണ്ട് സൈബർ സുരക്ഷ പഠിപ്പിക്കാം എന്ന് പരസ്യപ്പെടുത്തുന്ന കോഴ്സുകളിലൊക്കെപെട്ട് കുട്ടികൾ വഞ്ചിതരാകുന്നുണ്ട്. ഇവർക്കൊന്നും ബേസിക് ആയ യാതൊരു അറിവുകളും ലഭിക്കുന്നില്ല. സൈബർ സുരക്ഷാ മേഖലയിലേക്ക് കടന്നുവരാൻ ആഗ്രഹിക്കുന്ന കുട്ടികൾ പ്രധാനമായും മൂന്ന് കാര്യങ്ങൾ പഠിക്കണം. ഇംഗ്ലീഷ് ഭാഷ നന്നായി കൈകാര്യം ചെയ്യുക. നമ്മൾ മലയാളത്തിലും ഹിന്ദിയിലും പ്രാദേശിക ഭാഷാവാദങ്ങൾ പറഞ്ഞാലും ആഗോള വിപണിയിൽ കഴിവ് തെളിയിക്കണമെങ്കിൽ ഇംഗ്ലീഷ് അത്യന്താപേക്ഷിതമാണ്. നല്ല റിസേർച്ചർമാരായ കുട്ടികൾക്ക് പലപ്പോഴും ഇംഗ്ലീഷിൽ ആശയവിനിമയം നടത്താൻ കഴിയാത്തത് ഒരു തടസ്സമായി വരാറുണ്ട്.
രണ്ടാമതായി വേണ്ടത് അടിസ്ഥാന പ്രോഗ്രാമിങ് കഴിവാണ്. സ്വന്തമായി അടിസ്ഥാനപരമായ കോഡുകൾ എഴുതാൻ അറിഞ്ഞിരിക്കണം. മൂന്നാമതായി കംപ്യൂട്ടർ നെറ്റ്വർക്കിങ് കഴിവുകളാണ്. കംപ്യൂട്ടർ നെറ്റ്വർക്കുകൾ എങ്ങനെ പ്രവർത്തിക്കുന്നു എന്നതിനെക്കുറിച്ച് കൃത്യമായ ധാരണ ഉണ്ടായിരിക്കണം.
Content Highlights: As India ranks second globally in data breaches amidst growing AI-driven cyber threats, Technisanct CEO Nandakishore Harikumar highlights the urgent need for robust data privacy laws, proactive defense mechanisms, and a highly skilled cybersecurity workforce.
Published: 28 Aug 2026, 03:30 pm IST
ABOUT THE AUTHOR
Related Topics
Disclaimer: Kindly avoid objectionable, derogatory, unlawful and lewd comments, while responding to reports. Such comments are punishable under cyber laws. Please keep away from personal attacks. The opinions expressed here are the personal opinions of readers and not that of Mathrubhumi.
Most Commented