

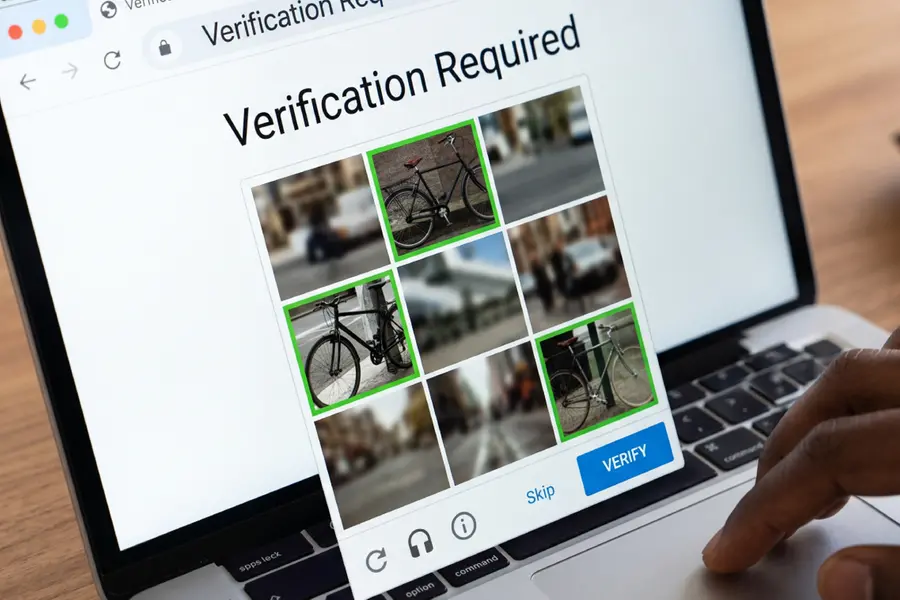
വെബ്സൈറ്റുകളിൽ ലോഗിൻ ചെയ്യാൻ ശ്രമിക്കുമ്പോൾ അതിൽ കാപ്ച്ച (CAPTCHA) വെരിഫിക്കേഷൻ ചോദിക്കാറുള്ളത് കണ്ടിട്ടില്ലേ. ചില അക്ഷരങ്ങളോ അക്കങ്ങളോ വിചിത്രവും അവ്യക്തവുമായ രൂപത്തിലും ആകൃതിയിലും വിന്യസിച്ചിരിക്കും. അത് തിരിച്ചറിഞ്ഞ് നിശ്ചിത സ്ഥലത്ത് ടൈപ്പ് ചെയ്യണം. സുരക്ഷയ്ക്കായി ഒരുക്കിയ ഈ സംവിധാനം എങ്ങനെയാണ് പ്രവർത്തിക്കുന്നത് ?
എന്താണ് കാപ്ച്ച ?
ഡിജിറ്റൽ ലോകത്ത് ഓൺലൈൻ പ്ലാറ്റ്ഫോമുകൾ സർവസാധാരണമായി ഉപയോഗിക്കുന്ന സുരക്ഷാസംവിധാനമാണ് കാപ്ച്ച. സിസ്റ്റം ഉപയോഗിക്കുന്നത് മനുഷ്യരാണോ അതോ ഓട്ടോമേറ്റഡ് ബോട്ടുകളാണോ എന്ന് വേർതിരിച്ചറിയാൻ ഉപയോഗിക്കുന്ന സുരക്ഷാസംവിധാനമാണിത്.
'Completely Automated Public Turing test to tell Computers and Humans Apart' എന്നതിന്റെ ചുരുക്കപ്പേരാണ് CAPTCHA. കംപ്യൂട്ടറുകൾക്ക് പരിഹരിക്കാൻ പ്രയാസമുള്ളതും എന്നാൽ മനുഷ്യർക്ക് എളുപ്പത്തിൽ മനസ്സിലാക്കാൻ സാധിക്കുന്നതുമായ പസിലുകൾ നൽകി ബോട്ടുകളെ തടയുക എന്നതാണ് ഇതിന്റെ പ്രാഥമിക ലക്ഷ്യം. ഇതിനെ ഒരു 'റിവേഴ്സ് ട്യൂറിങ് ടെസ്റ്റ്' എന്നും വിളിക്കാറുണ്ട്. കാരണം ഒരു കംപ്യൂട്ടറിനോ എഐയ്ക്കോ മനുഷ്യനെപ്പോലെ ചിന്തിക്കാനും ആശയവിനിമയം നടത്താനും കഴിയുമോ എന്നാണ് ട്യൂറിങ് ടെസ്റ്റിൽ പരീക്ഷിക്കുന്നതെങ്കിൽ, ഇവിടെ ഒരു കംപ്യൂട്ടറാണ് മനുഷ്യനെ തിരിച്ചറിയുന്നതിനുള്ള പരീക്ഷണം നടത്തുന്നത്.
ചരിത്രം
കാപ്ച്ചയുടെ ചരിത്രം ആരംഭിക്കുന്നത് 1997-ലെ AltaVista എന്ന സെർച്ച് എൻജിൻ നടത്തിയ പരീക്ഷണങ്ങളിൽനിന്നാണ്. സെർച്ച് റിസൽറ്റുകളിൽ കൃത്രിമമായി റാങ്കിങ് ഉയർത്താൻ ചിലർ ഓട്ടോമേറ്റഡ് ബോട്ടുകളെ വിന്യസിച്ചു. ഇത് തടയുന്നതിനുവേണ്ടിയാണ് സെർച്ച് എൻജിൻ ഉപയോഗിക്കുന്നത് മനുഷ്യനാണോ അതോ ബോട്ടുകളാണോ എന്ന് മനസ്സിലാക്കാനുള്ള ചിത്രങ്ങളിലെ അക്ഷരങ്ങൾ തിരിച്ചറിയുന്ന ഒരു ആദ്യകാല സംവിധാനം വികസിപ്പിച്ചത്.
ചിത്രത്തിലും സ്കാൻ ചെയ്ത രേഖകളിലുമുള്ള അച്ചടിച്ചതോ കൈയെഴുത്തിലുള്ളതോ ആയ അക്ഷരങ്ങൾ തിരിച്ചറിയാനുള്ള ഒപ്റ്റിക്കൽ കാരക്ടർ റെക്കഗ്നിഷൻ (ഒസിആർ) സാങ്കേതികവിദ്യകൾ അക്കാലത്ത് നിലവിലുണ്ട്. അതുകൊണ്ടുതന്നെ ഒസിആർ സോഫ്റ്റ്വേറുകൾക്ക് എളുപ്പം തിരിച്ചറിയാനാകാത്തതും എന്നാൽ മനുഷ്യബുദ്ധിയിൽ തിരിച്ചറിയാനാകുന്നതുമായ അക്ഷരങ്ങളും അക്കങ്ങളും ഒരു വെരിഫിക്കേഷൻ പ്രക്രിയയ്ക്കായി ക്രമീകരിക്കുക എന്നതായിരുന്നു ഇതിലെ ആശയം. 'റിവേഴ്സ് ട്യൂറിങ് ടെസ്റ്റ്' എന്നും വിളിക്കുന്നത് ഇക്കാരണത്താലാണ്.
പിന്നീട് 2003-ൽ ലൂയിസ് വോൺ അഹ്ൻ (Luis von Ahn), മാനുവൽ ബ്ലം (Manuel Blum) എന്നിവർ കൊണ്ടുവന്ന മാറ്റങ്ങളോടെ ഈ സംവിധാനം ആധുനിക ഡിജിറ്റൽ സുരക്ഷയുടെ അവിഭാജ്യഘടകമായി മാറുന്നതിന് വഴിവെച്ചു. കാർണീ മെലൺ സർവകലാശാലയിലെ ലൂയിസ് വോൺ ആൻ, മാനുവൽ ബ്ലം, നിക്കോളാസ് ജെ. ഹോപ്പർ, ജോൺ ലാംഗ്ഫോർഡ് എന്നിവർ ചേർന്നാണ് 'CAPTCHA' എന്ന പേര് നൽകുകയും അതിന്റെ ഔദ്യോഗിക സാങ്കേതികരൂപം വികസിപ്പിക്കുകയും ചെയ്തത്. ബോട്ടുകൾക്ക് മനസ്സിലാക്കാൻ സാധിക്കാത്ത തരത്തിൽ വികലമാക്കിയ അക്ഷരങ്ങളും അക്കങ്ങളും കാണിച്ച്, അത് കൃത്യമായി ബോക്സിൽ ടൈപ്പ് ചെയ്യാൻ ആവശ്യപ്പെടുന്നതായിരുന്നു ആദ്യകാല ടെക്സ്റ്റ് അധിഷ്ഠിത കാപ്ച്ചകൾ.
പിന്നീട് ഈ സംവിധാനം പരിഷ്കരിക്കാൻ ലൂയിസും സംഘവും തീരുമാനിച്ചു. അങ്ങനെയാണ് 2007-ൽ reCAPTCHA Inc. (റീകാപ്ച്ച) എന്ന സ്റ്റാർട്ടപ്പ് കമ്പനിക്ക് തുടക്കമിട്ടത്. റീകാപ്ച്ചയുടെ വൻവിജയം കണ്ട ഗൂഗിൾ 2009 സെപ്റ്റംബറിൽ റീകാപ്ച്ച കമ്പനിയെ സ്വന്തമാക്കി. ഗൂഗിൾ ഏറ്റെടുത്തതിനുശേഷം ഈ സാങ്കേതികവിദ്യക്ക് വിവിധ മാറ്റങ്ങളുണ്ടായിട്ടുണ്ട്.
- ഗൂഗിൾ ബുക്സ് ഡിജിറ്റൈസേഷൻ: ഗൂഗിൾ തങ്ങളുടെ വലിയ പദ്ധതിയായ 'ഗൂഗിൾ ബുക്സിനായി' പുസ്തകങ്ങൾ ഡിജിറ്റൈസ് ചെയ്യാൻ റീകാപ്ച്ച വ്യാപകമായി ഉപയോഗിച്ചു. വെരിഫിക്കേഷനുവേണ്ടി ഉപയോക്താക്കൾ അവ്യക്തമായ ചിത്രങ്ങളിൽനിന്ന് തിരിച്ചറിയുന്ന വാക്കുകളെ പുസ്തകങ്ങളുടെ ഡിജിറ്റൈസേഷൻ പ്രക്രിയയ്ക്കുവേണ്ടി പശ്ചാത്തലത്തിൽ ഉപയോഗിക്കുകയാണ് ഇതിൽ ചെയ്തത്.
- No CAPTCHA reCAPTCHA (v2 - 2014): ഉപയോക്താക്കളുടെ ബുദ്ധിമുട്ട് കുറയ്ക്കാനായി ഗൂഗിൾ "I am not a robot" എന്ന ഒരൊറ്റ ചെക്ക്ബോക്സ് ക്ലിക്ക് ചെയ്യുന്ന രീതി കൊണ്ടുവന്നു. ഈ സമയത്ത് ഉപയോക്താവിന്റെ മൗസ് ചലനങ്ങളിലെ മാറ്റങ്ങൾ (മനുഷ്യന്റേത് കൂടുതൽ ക്രമരഹിതവും ബോട്ടുകളുടേത് കൃത്യമായ നേർരേഖയിലുമായിരിക്കും), ബ്രൗസർ കുക്കികൾ, ഐപി വിലാസം എന്നിവ വിശകലനം ചെയ്താണ് സിസ്റ്റം സുരക്ഷ ഉറപ്പാക്കിയിരുന്നത്.
- Invisible reCAPTCHA (v3 - 2018): ഉപയോക്താവിനെ ഒട്ടും ശല്യപ്പെടുത്താതെ വെബ്സൈറ്റിലെ അവരുടെ പെരുമാറ്റത്തെ പശ്ചാത്തലത്തിൽ നിരീക്ഷിക്കുകയും ഓരോരുത്തർക്കും 0.0 (ബോട്ട് ആകാൻ സാധ്യതയുള്ളവർ) മുതൽ 1.0 (മനുഷ്യൻ ആകാൻ സാധ്യതയുള്ളവർ) വരെ ഒരു റിസ്ക് സ്കോർ നൽകുകയും ചെയ്യുന്ന പൂർണമായും അദൃശ്യമായ രീതി ഗൂഗിൾ അവതരിപ്പിച്ചു.
എന്നാൽ, ഗൂഗിൾ reCAPTCHA സംവിധാനത്തിൽ വലിയ മാറ്റങ്ങൾ കൊണ്ടുവരാൻ പോവുകയാണ്. ചിത്രങ്ങളിൽനിന്ന് കാറുകളും സൈക്കിളുകളും ട്രാഫിക് ലൈറ്റുകളും കണ്ടെത്താൻ ആവശ്യപ്പെടുന്ന പഴയ രീതിക്ക് പകരം ഇനിമുതൽ ക്യുആർ കോഡ് സ്കാൻ ചെയ്യേണ്ടിവരും. വെബ്സൈറ്റുകൾ ഉപയോഗിക്കുന്നത് കൂടുതൽ എളുപ്പമാക്കാൻ ഇത് സഹായിക്കുമെങ്കിലും, ഉപയോക്താക്കളുടെ സ്വകാര്യതയെ ഈ പുതിയ സംവിധാനം സാരമായി ബാധിക്കുമെന്നാണ് പുറത്തുവരുന്ന റിപ്പോർട്ടുകൾ. സാധാരണ ഒരു വെബ്സൈറ്റിൽ നിങ്ങളുടെ വിവരങ്ങൾ ശേഖരിക്കണമെങ്കിൽ അതിൽ ഗൂഗിൾ ഐഡിയോ മറ്റോ ഉപയോഗിച്ച് ലോഗിൻ ചെയ്യണം. എന്നാൽ, ഏത് ബ്രൗസർ ഉപയോഗിച്ചാലും അല്ലെങ്കിൽ ബ്രൗസറിൽ നിങ്ങളുടെ ഗൂഗിൾ അക്കൗണ്ട് ലോഗിൻ ചെയ്തില്ലെങ്കിലും, ഈ സംവിധാനം വഴി നിങ്ങളുടെ വെബ്സൈറ്റ് സന്ദർശന വിവരങ്ങൾ നിങ്ങളുടെ ഫോണുമായി നേരിട്ട് ബന്ധിപ്പിക്കപ്പെടും.
നിർമിത ബുദ്ധി (AI) വിപ്ലവം: കാപ്ച്ച സുരക്ഷ നേരിടുന്ന പുതിയ ഭീഷണികൾ
ആധുനിക നിർമിത ബുദ്ധി സംവിധാനങ്ങൾ പരമ്പരാഗത കാപ്ച്ചകളെ അപ്രസക്തമാക്കിക്കൊണ്ടിരിക്കുകയാണ്. മനുഷ്യരെപ്പോലെ കാണുന്നതെല്ലാം കൃത്യമായി തിരിച്ചറിയാനുള്ള കഴിവുകൾ ഇതിനകം എഐ സാങ്കേതികവിദ്യകൾ നേടിക്കഴിഞ്ഞിട്ടുണ്ട്. GPT-4o പോലുള്ള അത്യാധുനിക എഐ മോഡലുകൾക്ക് മനുഷ്യനേക്കാൾ കൃത്യതയോടെ ചിത്രങ്ങളും ടെക്സ്റ്റുകളും വിശകലനം ചെയ്യാൻ സാധിക്കും. വികലമാക്കപ്പെട്ട അക്ഷരങ്ങളും ട്രാഫിക് സിഗ്നലുകളും തിരിച്ചറിയാനുള്ള ടെക്സ്റ്റ്/ഇമേജ് കാപ്ച്ചകളെ ഇത് നിഷ്പ്രഭമാക്കും. മനുഷ്യന്റെ മൗസ് ചലനങ്ങളും ക്ലിക്കിങ് പാറ്റേണുകളും അനുകരിക്കാൻ കഴിയുന്ന ന്യൂറോമോട്ടോർ എഐ ബോട്ടുകൾ നിലവിലുണ്ട്. ബിഹേവിയറൽ അനാലിസിസ് വഴി ബോട്ടുകളെ തടയാനുള്ള ശ്രമങ്ങളെ കബളിപ്പിക്കാൻ ഇതുവഴി സാധിച്ചേക്കാം. സാധാരണയായി ഒരു മനുഷ്യൻ കാപ്ച്ച പൂർത്തിയാക്കാൻ 10 മുതൽ 32 സെക്കൻഡ് വരെ എടുക്കുമ്പോൾ, എഐ സ്ക്രിപ്റ്റുകൾ മില്ലിസെക്കൻഡുകൾക്കുള്ളിൽ ഇത് ചെയ്യുന്നു. ഏകദേശം 90 ശതമാനം കൃത്യതയോടെ കാപ്ച്ചകൾ തകർക്കാൻ എഐക്ക് സാധിക്കുമെന്നാണ് പഠനങ്ങൾ വ്യക്തമാക്കുന്നത്.
വ്യാജ കാപ്ച്ചാ കെണികൾ
ഈ വെരിഫിക്കേഷൻ പ്രക്രിയയെ ദുരുപയോഗം ചെയ്തുള്ള ക്ലിക്ക് ഫിക്സ് പോലുള്ള തട്ടിപ്പുകൾ വർധിച്ചുവരുന്നുണ്ട്. ഇതിനെതിരെ കേരള പോലീസും അന്താരാഷ്ട്ര സുരക്ഷാ ഏജൻസികളും ശക്തമായ മുന്നറിയിപ്പുകൾ നൽകുന്നുണ്ട്. വെബ്സൈറ്റുകളിൽ വ്യാജ കാപ്ച്ചകൾ പ്രദർശിപ്പിച്ചുകൊണ്ട്, അത് ശരിയാക്കാൻ ബ്രൗസർ കൺസോൾ തുറക്കാനും അതിൽ ചില കമാൻഡുകൾ 'പേസ്റ്റ്' ചെയ്യാനും ഉപയോക്താവിനെ പ്രേരിപ്പിക്കുന്നു. ഈ കമാൻഡുകൾ വഴി കംപ്യൂട്ടറിലേക്ക് മാൽവെയറുകളും സ്പൈവെയറുകളും ഇൻസ്റ്റാൾ ചെയ്യപ്പെടുന്നു. ഇതുവഴി പാസ്വേഡുകൾ, ബാങ്കിങ് വിവരങ്ങൾ, ഡിജിറ്റൽ വാലറ്റ് വിവരങ്ങൾ എന്നിവ കുറ്റവാളികൾ കൈക്കലാക്കുന്നു.
എങ്ങനെ സുരക്ഷിതരാവാം
-
കാപ്ച്ചയുടെ ഭാഗമായി ബ്രൗസർ കൺസോൾ തുറക്കാനോ കമാൻഡുകൾ കോപ്പി-പേസ്റ്റ് ചെയ്യാനോ ആവശ്യപ്പെടുന്നത് തട്ടിപ്പാണെന്ന് തിരിച്ചറിയുക.
-
പരിചിതമല്ലാത്ത വെബ്സൈറ്റുകളിലെ വെരിഫിക്കേഷൻ ലിങ്കുകളിൽ ക്ലിക്ക് ചെയ്യാതിരിക്കുക.
- ആന്റി-വൈറസ് സോഫ്റ്റ്വേറുകൾ എല്ലായ്പോഴും അപ്ഡേറ്റ് ചെയ്തു സൂക്ഷിക്കുക.
Sources
https://stytch.com/blog/what-is-captcha/
https://en.wikipedia.org/wiki/ReCAPTCHA
https://www.okta.com/identity-101/captcha/
Content Highlights: A comprehensive breakdown of how CAPTCHA distinguishes humans from automated bots, its technological evolution under Google, and the rising security challenges posed by modern AI and fake verification scams.
Published: 21 Aug 2026, 03:52 pm IST
ABOUT THE AUTHOR
Related Topics
Disclaimer: Kindly avoid objectionable, derogatory, unlawful and lewd comments, while responding to reports. Such comments are punishable under cyber laws. Please keep away from personal attacks. The opinions expressed here are the personal opinions of readers and not that of Mathrubhumi.
Most Commented