
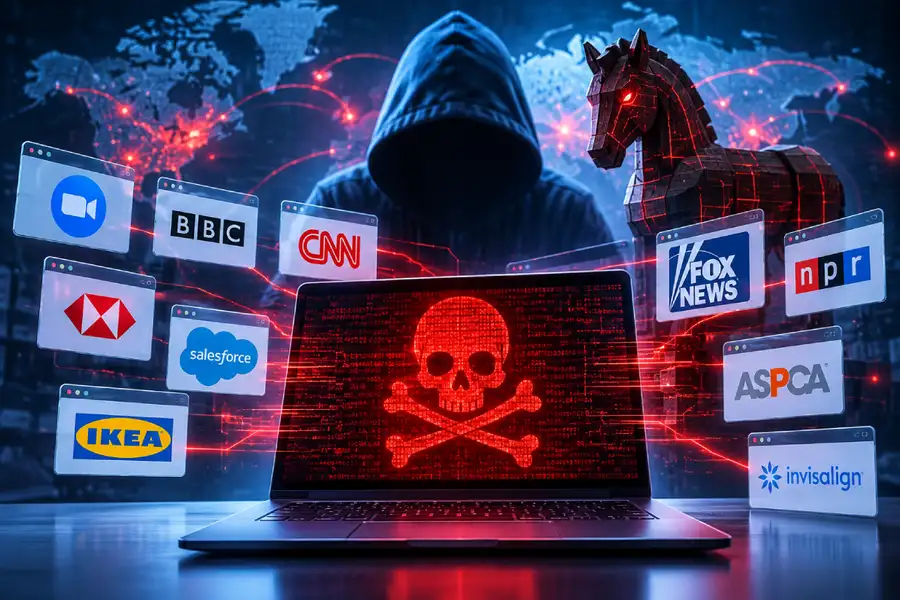
സൂം, ബിബിസി, സിഎൻഎൻ, എച്ച്എസ്ബിസി, ഇക്വിഫാക്സ് തുടങ്ങിയ കമ്പനികളുടെയും മാധ്യമ സ്ഥാപനങ്ങളുടെയും വെബ്സൈറ്റുകളിൽ മാൽവെയർ ആക്രമണം. ലോകമെമ്പാടുമുള്ള 170-ലധികം ബ്രാൻഡുകളുടെ വെബ്സൈറ്റുകളിൽ അപകടകരമായ ജാവാസ്ക്രിപ്റ്റ് കോഡുകൾ കണ്ടെത്തിയതായാണ് റിപ്പോർട്ട്. ഉപയോക്താക്കളുടെ ക്രിപ്റ്റോ വാലറ്റ് വിലാസങ്ങൾ മാറ്റുക, ബാങ്ക് കാർഡ് വിവരങ്ങൾ മോഷ്ടിക്കുക, സ്ക്രീൻഷോട്ടുകൾ എടുക്കുക തുടങ്ങിയ പ്രവർത്തനങ്ങൾക്കാണ് ഈ കോഡുകൾ ഉപയോഗിച്ചതെന്നാണ് വിവരം.
മാൽവെയർ ആക്രമണം എങ്ങനെ?
സൈബർ സുരക്ഷാ സ്ഥാപനമായ റിപ്പോർട്ട് യുആർഐ (Report URI) ആണ് സംഭവം പുറത്തുവിട്ടത്. ഒപ്റ്റിമൈസ്ലി വെബ് (Optimizely Web) എന്ന വെബ് ടെസ്റ്റിങ് പ്ലാറ്റ്ഫോം വഴിയാണ് ഈ ജാവാസ്ക്രിപ്റ്റ് കോഡുകൾ വെബ്സൈറ്റുകളിൽ എത്തിയതെന്നാണ് റിപ്പോർട്ട്. വെബ്സൈറ്റുകളുടെ വിവിധ പതിപ്പുകൾ പരീക്ഷിച്ച് ഉപയോക്താക്കളുടെ പ്രതികരണം വിലയിരുത്താൻ സഹായിക്കുന്ന എഐ അധിഷ്ഠിത എ ടു ബി ടെസ്റ്റിങ് സംവിധാനമാണ് ഒപ്റ്റിമൈസ്ലി. ഇതിനുപുറമെ, മറ്റു ചില പരസ്യ സാങ്കേതികവിദ്യാ പ്ലാറ്റ്ഫോമുകളുടെ എൻഡ്പോയിന്റുകൾ വഴിയും അപകടകരമായ സ്ക്രിപ്റ്റുകൾ എത്തിയതായി സൈബർ സുരക്ഷാ ഇന്റലിജൻസ് സ്ഥാപനമായ മല്ലോറി (Mallory) റിപ്പോർട്ട് ചെയ്തിട്ടുണ്ട്.
ബാധിക്കപ്പെട്ടത് ആരെല്ലാം ?
സൂം, ബിബിസി, സിഎൻഎൻ, എച്ച്എസ്ബിസി, ഇക്വിഫാക്സ് എന്നിവയ്ക്കുപുറമെ പീക്കോക്ക് (Peacock), സെയിൽസ്ഫോഴ്സ് (Salesforce), ഐകിയ (IKEA), ഫോക്സ് ന്യൂസ് (Fox News), എൻപിആർ (NPR), എഎസ്പിസിഎ (ASPCA), ഇൻവിസലൈൻ (Invisalign) തുടങ്ങിയ സ്ഥാപനങ്ങളുടെ വെബ്സൈറ്റുകളും ആക്രമണത്തിന്റെ പരിധിയിൽ വന്നതായാണ് റിപ്പോർട്ട്. വെബ്സൈറ്റുകളുടെ യഥാർഥ കോഡിൽ മാറ്റം വരുത്താതെതന്നെ തേഡ്പാർട്ടി പ്ലാറ്റ്ഫോമുകൾ വഴി അപകടകരമായ കോഡുകൾ പ്രവർത്തിപ്പിക്കാൻ ആക്രമണകാരികൾക്ക് സാധിച്ചു.
മാൽവെയർ ആക്രമണം എന്തിന്?
പലരീതിയിലാണ് ഈ മാൽവെയറുകൾ ഉപയോഗിക്കപ്പെട്ടത്. ഉപയോക്താക്കൾ ക്രിപ്റ്റോ കറൻസി കൈമാറുമ്പോൾ യഥാർഥ വാലറ്റ് വിലാസത്തിനു പകരം ആക്രമണകാരികളുടെ വിലാസം ചേർക്കാനും വെബ്സൈറ്റുകളിലെ നിർദിഷ്ട ഫീൽഡുകളിൽ ഉപയോക്താക്കൾ നൽകുന്ന ബാങ്ക് കാർഡ് നമ്പറുകൾ മോഷ്ടിക്കാനും സ്ക്രീൻഷോട്ടുകൾ എടുക്കാനും ഇവ ശ്രമിച്ചു. മൊബൈൽ ഉപകരണങ്ങളിൽ സുരക്ഷാ പിഴവുകൾ മുതലെടുക്കാൻ സഹായിക്കുന്ന എക്സ്പ്ലോയിറ്റ് കിറ്റുകൾ ഇൻസ്റ്റാൾ ചെയ്യാനും ശ്രമിച്ചതായി യുആർഐ റിപ്പോർട്ട് വ്യക്തമാക്കുന്നു.
മാൽവെയർ സൃഷ്ടിച്ച നാശനഷ്ടങ്ങളെന്തെല്ലാം?
നിലവിൽ വലിയ രീതിയിലുള്ള സാമ്പത്തിക നഷ്ടം സംഭവിച്ചിട്ടില്ലെന്നാണ് വിവരം. അതേസമയം, നവംബർ 16-ന് ഏകദേശം ഒൻപത് മണിക്കൂറിനുള്ളിൽ 7,040 ഡോളർ ആക്രമണകാരികളുടെ ക്രിപ്റ്റോ വാലറ്റുകളിലേക്ക് എത്തിയെന്ന് റിപ്പോർട്ടിൽ പറയുന്നുണ്ട്. ആക്രമണത്തിന്റെ ഭാഗമായുണ്ടായ നഷ്ടത്തിന്റെ യഥാർഥ കണക്കുകൾ പുറത്തുവന്നിട്ടില്ല.
സുരക്ഷാവീഴ്ചയുണ്ടായതായി ഒപ്റ്റിമൈസ്ലി സ്ഥിരീകരിച്ചു. കമ്പനിയുടെ എക്സ്പിരിമെന്റേഷൻ അക്കൗണ്ട് രജിസ്ട്രേഷൻ സംവിധാനത്തിലെ സുരക്ഷാപിഴവാണ് ഹാക്കർ ഉപയോഗിച്ചത്. ബാധിക്കപ്പെട്ട ഉപഭോക്താക്കളെ വിവരം അറിയിച്ചിട്ടുണ്ടെന്നും അപ്ഡേറ്റ് അവതരിപ്പിച്ചതായും കമ്പനി അറിയിച്ചു.
Content Highlights: Cybersecurity firms Report URI and Mallory revealed that malicious JavaScript code infiltrated over 170 major websites, including Zoom, BBC, CNN, HSBC, and Equifax, primarily through a vulnerability in the Optimizely Web testing platform.
Published: 17 Nov 2026, 12:40 pm IST
Related Topics
വാര്ത്തകളോടു പ്രതികരിക്കുന്നവര് അശ്ലീലവും അസഭ്യവും നിയമവിരുദ്ധവും അപകീര്ത്തികരവും സ്പര്ധ വളര്ത്തുന്നതുമായ പരാമര്ശങ്ങള് ഒഴിവാക്കുക. വ്യക്തിപരമായ അധിക്ഷേപങ്ങള് പാടില്ല. ഇത്തരം അഭിപ്രായങ്ങള് സൈബര് നിയമപ്രകാരം ശിക്ഷാര്ഹമാണ്. വായനക്കാരുടെ അഭിപ്രായങ്ങള് വായനക്കാരുടേതു മാത്രമാണ്, മാതൃഭൂമിയുടേതല്ല. ദയവായി മലയാളത്തിലോ ഇംഗ്ലീഷിലോ മാത്രം അഭിപ്രായം എഴുതുക. മംഗ്ലീഷ് ഒഴിവാക്കുക..

Most Commented