
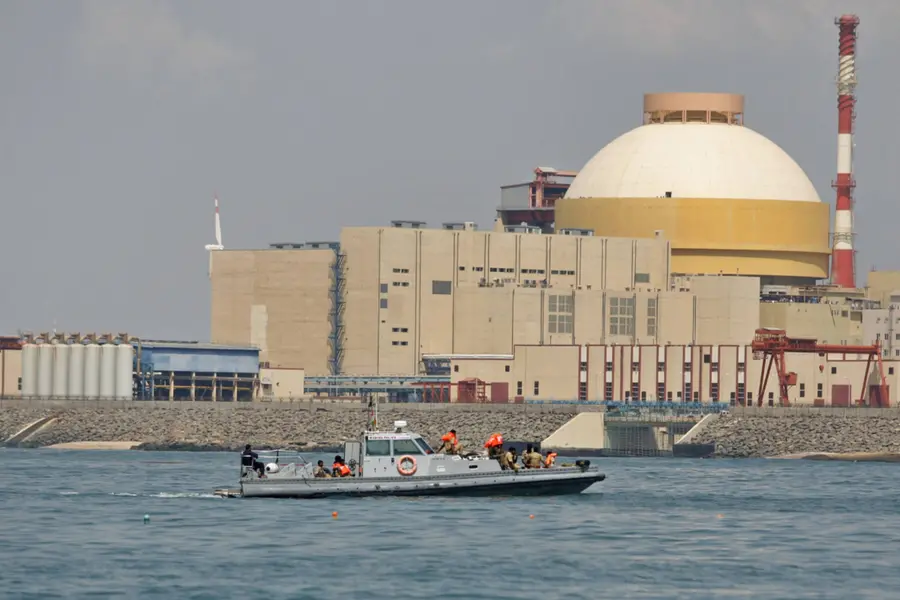
ചെന്നൈ: തമിഴ്നാട്ടിലെ കൂടംകുളം ആണവനിലയവുമായി ബന്ധപ്പെട്ട സുപ്രധാന ഫയലുകൾ ഹാക്കർമാർ ചോർത്തി. നിലയത്തിന്റെ പ്രവർത്തനവുമായി ബന്ധപ്പെട്ട നിർണ്ണായക വിവരങ്ങളാണ് ഇത്തരത്തിൽ ചോർന്നതെന്നാണ് പ്രാഥമിക വിവരം. ചോർന്ന രേഖകൾ ഡാർക്ക് വെബ്ബിലെത്തി. വേൾഡ് ലീക്സ്' (World Leaks) എന്ന റാൻസംവെയർ സംഘമാണ് നിലയത്തിന്റെ രൂപരേഖകൾ ഉൾപ്പെടെയുള്ള സുപ്രധാന വിവരങ്ങൾ ഡാർക്ക് വെബിൽ പ്രസിദ്ധീകരിച്ചത്. നിലയത്തിലെ കരാർ കമ്പനിയായ അനിൽ അംബാനിയുടെ റിലയൻസ് ഗ്രൂപ്പിൽ നിന്നാണ് വിവരങ്ങൾ ചോർന്നതെന്ന് ഹാക്കർമാർ അവകാശപ്പെടുന്നു. യോട്ട (Yotta) എന്ന തേർഡ് പാർട്ടി ഡാറ്റാ സെന്ററിലെ സെർവറിലുണ്ടായ സുരക്ഷാ വീഴ്ച മൂലം വിവരങ്ങൾ ചോർന്ന കാര്യം റിലയൻസ് സ്ഥിരീകരിച്ചിട്ടുണ്ട്.
നിലവിൽ നിർമ്മാണത്തിലിരിക്കുന്ന മൂന്ന്, നാല് യൂണിറ്റുകളിലെ വെന്റിലേഷൻ, കൂളിംഗ് സിസ്റ്റങ്ങളുടെ രൂപരേഖകൾ, കൺട്രോൾ റൂമിന്റെ ലേഔട്ട്, വിതരണക്കാരുടെ വിവരങ്ങൾ, ഇൻഷുറൻസ് പോളിസികൾ എന്നിവയുൾപ്പെടെയുള്ള 19,000-ത്തോളം ഫയലുകളാണ് ചോർന്നത്. എന്നാൽ റിയാക്ടറുകളുടെ പ്രധാന സുരക്ഷാ സംവിധാനങ്ങളെ ബാധിക്കുന്ന വിവരങ്ങൾ ഇതിലില്ലെന്നാണ് പ്രാഥമിക നിഗമനം.
പുറത്തായ രേഖകൾ ഉപയോഗിച്ച് നിലയത്തിന്റെ സുരക്ഷാ ശൃംഖലയിലെ ബലഹീനതകൾ കണ്ടെത്താൻ ശത്രുക്കൾക്ക് സാധിക്കുമെന്ന് സൈബർ സുരക്ഷാ വിദഗ്ധർ മുന്നറിയിപ്പ് നൽകുന്നു. 2016 മുതൽ 2025 വരെയുള്ള കാലയളവിലെ രേഖകളാണ് ഹാക്കർമാർ പുറത്തുവിട്ടത്. സംഭവത്തിൽ കേന്ദ്ര സൈബർ സുരക്ഷാ ഏജൻസിയായ സെർട്ട്-ഇൻ (CERT-In) വിശദമായ അന്വേഷണം ആരംഭിച്ചു. വിവരങ്ങൾ ചോർന്നതിൽ റിലയൻസും ന്യൂക്ലിയർ പവർ കോർപ്പറേഷൻ ഓഫ് ഇന്ത്യയും തമ്മിൽ ആശയവിനിമയം നടത്തിവരികയാണ് എന്നാണ് വിവരം.
ഇത് രണ്ടാം തവണയാണ് കൂടംകുളം നിലയവുമായി ബന്ധപ്പെട്ട് സൈബർ സുരക്ഷാ വിവാദമുണ്ടാകുന്നത്. നേരത്തെ 2019-ലും നിലയത്തിന്റെ അഡ്മിനിസ്ട്രേറ്റീവ് നെറ്റ്വർക്കിൽ സൈബർ ആക്രമണം നടന്നതായി റിപ്പോർട്ടുകൾ ഉണ്ടായിരുന്നു. റാൻസം തുകയായി 15 ലക്ഷം ഡോളർ നൽകാത്തതിനെത്തുടർന്നാണ് ടാറ്റാ ഗ്രൂപ്പിന്റെയും മറ്റും രേഖകൾ നേരത്തെ ഈ ഹാക്കർ ഗ്രൂപ്പ് പുറത്തുവിട്ടിരുന്നത്. ഈ സംഭവത്തോടെ രാജ്യത്തെ സുപ്രധാന കേന്ദ്രങ്ങളുടെ സൈബർ സുരക്ഷയെക്കുറിച്ചുള്ള ആശങ്കകൾ വീണ്ടും ശക്തമായിരിക്കുകയാണ്.
Content Highlights: 19,000 files leaked from Kudankulam Nuclear Plant via third-party data center Yotta., Data includes ventilation, cooling system blueprints, and control room layouts., World Leaks ransomware group claims responsibility for the breach., CERT-In has launched a formal investigation into the incident., Experts warn of potential security vulnerabilities in critical infrastructure.
Published: 15 Jul 2026, 05:25 pm IST
Disclaimer: Kindly avoid objectionable, derogatory, unlawful and lewd comments, while responding to reports. Such comments are punishable under cyber laws. Please keep away from personal attacks. The opinions expressed here are the personal opinions of readers and not that of Mathrubhumi.

Most Commented