
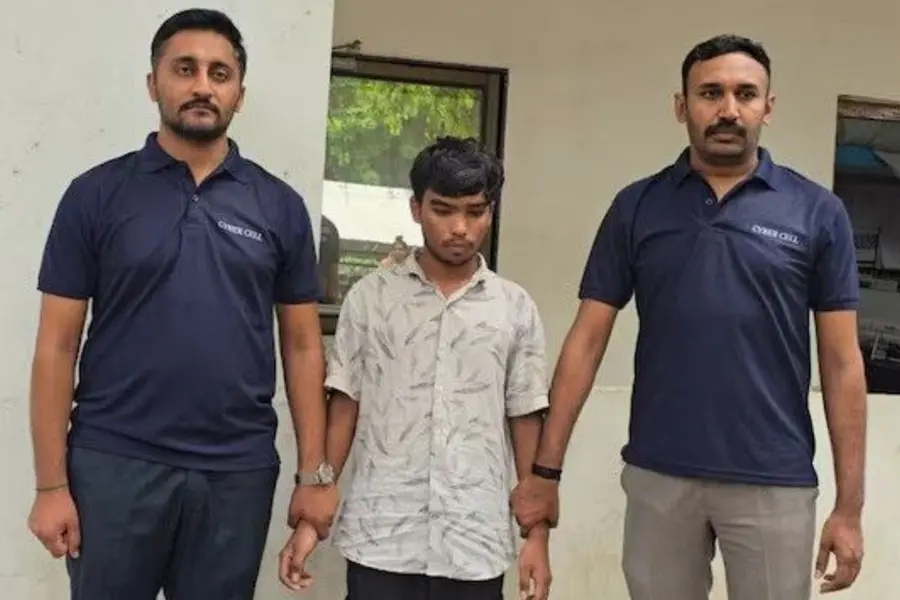
സൂറത്ത്: നിർമിതബുദ്ധിയുടെ സഹായത്തോടെ ഇന്ത്യയിലുടനീളം സൈബർ തട്ടിപ്പ് നടത്തിയ ശൃംഘലയുടെ മുഖ്യസൂത്രധാരനായ 18-കാരൻ പിടിയിൽ. ഗുജറാത്തിലെ സൂറത്ത് സ്വദേശിയായ രോഹിത് വിരേന്ദ്ര സിൻഹ് ശാക്യ ആണ് പോലീസിന്റെ പിടിയിലായത്. ഉത്തർപ്രദേശിലെ കാൺപുരിലെ ഒരു ഹോട്ടലിൽ നിന്നാണ് സൂറത്ത് സിറ്റി സൈബർ ക്രൈം സെൽ ശാക്യയെ അറസ്റ്റ് ചെയ്തത്.
11-ാം ക്ലാസിൽ പഠനം നിർത്തിയ ശാക്യ, ആർട്ടിഫിഷ്യൽ ഇന്റലിജൻസും (AI) ടെലിഗ്രാമും ഉപയോഗിച്ച് വ്യാജ ബാങ്കിങ്, സർക്കാർ മൊബൈൽ ആപ്ലിക്കേഷനുകൾ എന്നിവ നിർമ്മിച്ച്, രാജ്യത്തുടനീളമുള്ള ഇരകളിൽ നിന്ന് 64 കോടി രൂപയിലധികം തട്ടിയെടുക്കാൻ ഇയാൾ സൈബർ ക്രിമിനലുകളെ സഹായിച്ചിരുന്നു എന്ന് പോലീസ് പറയുന്നു.
ജാർഖണ്ഡിലെ ജംതാര, ഹരിയാന, രാജസ്ഥാൻ എന്നിവിടങ്ങളിലെ സൈബർ ഗുണ്ടാസംഘങ്ങൾക്കായി ഇയാൾ മലീഷ്യസ് APK ഫയലുകൾ നിർമ്മിച്ച് നൽകിയിരുന്നു. പ്രമുഖ ബാങ്കുകളുടെയും സർക്കാർ സേവനങ്ങളുടെയും വ്യാജ ആപ്ലിക്കേഷനുകൾ നിർമ്മിച്ച് ക്രിമിനൽ സംഘങ്ങൾക്ക് സബ്സ്ക്രിപ്ഷൻ വ്യവസ്ഥയിൽ വിൽക്കുകയായിരുന്നു ശാക്യയുടെ രീതി.
പോലീസ് പറയുന്നതനുസരിച്ച്; 11-ാം ക്ലാസിൽ വെച്ച് പഠനം നിർത്തിയെങ്കിലും, 16-ാം വയസ്സിൽ തന്നെ ശാക്യ കോഡിങ്ങിൽ ഒരു വിദഗ്ധനായി മാറിയിരുന്നു. AI ടൂളുകളും ടെലിഗ്രാമും ഉപയോഗിച്ച് ഒറിജിനൽ ആപ്പുകളെ വെല്ലുന്ന രീതിയിലുള്ള വ്യാജ ആപ്പുകളാണ് ഇയാൾ നിർമ്മിച്ചിരുന്നത്. മാസം 15,000 രൂപ നിരക്കിലുള്ള ഒരു 'സബ്സ്ക്രിപ്ഷൻ മോഡലിലാണ്' ഇയാൾ ഈ സേവനങ്ങൾ ക്രിമിനലുകൾക്ക് നൽകിയിരുന്നത്.
പ്രധാനമായും വിക്ടിം ആപ്പ് (Victim App), അഡ്മിൻ ആപ്പ് (Admin App) എന്നിങ്ങനെ രണ്ട് തരം ആപ്പുകളാണ് ഇയാൾ വികസിപ്പിച്ചിരുന്നത്. സാധാരണക്കാർ തങ്ങളുടെ ഫോണുകളിൽ ഇൻസ്റ്റാൾ ചെയ്യുന്ന വ്യാജ ആപ്പ് ആണ് വിക്ടിം ആപ്പ്. തട്ടിപ്പുകാർക്ക് ഇരകളുടെ ഫോണിലെ ഒടിപികൾ, ബാങ്കിങ് വിവരങ്ങൾ എന്നിവ തത്സമയം ചോർത്താൻ സഹായിക്കുന്ന ആപ്പാണ് അഡ്മിൻ ആപ്പ്.
എസ്ബിഐ, പിഎൻബി, ആക്സിസ് ബാങ്ക്, യൂക്കോ ബാങ്ക്, ഐസിഐസിഐ ബാങ്ക്, യൂണിയൻ ബാങ്ക്, ബിഗ് ബാസ്കറ്റ്, ആധാർ സേവനങ്ങൾ, പിഎം കിസാൻ, ആർടിഓ ചലാൻ പേയ്മെന്റ് പോർട്ടലുകൾ എന്നിവയുടെ പേരിലാണ് ശാക്യ പ്രധാനമായും വ്യാജ ആപ്പുകൾ നിർമ്മിച്ചിരുന്നത്. ഒരു പരാതിയുടെ അടിസ്ഥാനത്തിൽ നടത്തിയ പരിശോധനയിലാണ് രാജ്യത്തെ വിവിധ ഭാഗങ്ങളിലായി പടർന്നു കിടക്കുന്ന ഈ ഡിജിറ്റൽ തട്ടിപ്പിന്റെ ചുരുളഴിഞ്ഞത്.
ഈ വർഷം മെയ് മാസത്തിൽ ഒരു സൂറത്ത് സ്വദേശിക്ക് അഞ്ചു ലക്ഷം രൂപ നഷ്ടപ്പെട്ടതോടെയാണ് പോലീസ് ഈ ശൃംഖലയ്ക്കായുള്ള അന്വേഷണം ആരംഭിച്ചത്. വാട്സാപ്പ് വഴി ലഭിച്ച 'PNB One.apk' എന്ന വ്യാജ ഫയൽ ഒറിജിനൽ പഞ്ചാബ് നാഷണൽ ബാങ്ക് ആപ്പാണെന്ന് കരുതി ഇയാൾ ഇൻസ്റ്റാൾ ചെയ്യുകയായിരുന്നു. ഉടൻ തന്നെ ഫോൺ ഹാക്ക് ചെയ്യപ്പെടുകയും പ്രൈം കോ-ഓപ്പറേറ്റീവ് ബാങ്ക് അക്കൗണ്ടിൽ നിന്ന് പണം നഷ്ടപ്പെടുകയും ചെയ്തു.
ഡിജിറ്റൽ ഫോറൻസിക് പരിശോധനയിൽ ശാക്യ 121 മലീഷ്യസ് APK ആപ്ലിക്കേഷനുകൾ വികസിപ്പിച്ചതായി പോലീസ് കണ്ടെത്തി. ഇവ രാജ്യത്തുടനീളം 21,672 മൊബൈൽ ഫോണുകളിൽ ഇൻസ്റ്റാൾ ചെയ്യപ്പെട്ടിട്ടുണ്ട്. ഇതിൽ 2,928 ഉപകരണങ്ങൾ പൂർണ്ണമായും ഹാക്ക് ചെയ്യപ്പെടുകയും 54,094 തട്ടിപ്പ് ഇടപാടുകളിലൂടെ ഏകദേശം 64.38 കോടി രൂപ നഷ്ടപ്പെടുകയും ചെയ്തു.
ശാക്യയിൽ നിന്ന് രണ്ട് മൊബൈൽ ഫോണുകളും ഒരു ലാപ്ടോപ്പും പോലീസ് പിടിച്ചെടുത്തിട്ടുണ്ട്. കൂടുതൽ സൈബർ ക്രിമിനൽ സംഘങ്ങൾ ഇയാളുടെ സോഫ്റ്റ്വെയർ ഉപയോഗിക്കുന്നുണ്ടോ എന്നതിനെക്കുറിച്ച് പോലീസ് വിശദമായ അന്വേഷണം നടത്തിവരികയാണ്.
Content Highlights: 18-year-old mastermind developed 121 malicious APKs using AI. Network siphoned ₹64.38 crore through fake banking and government apps. Subscription-based malware model supplied to syndicates in Jamtara, Haryana, and Rajasthan. 2,928 mobile devices were fully compromised by the malware. Surat Police investigation triggered by a single victim report of ₹5 lakh loss.
Published: 22 Jul 2026, 02:46 pm IST
Disclaimer: Kindly avoid objectionable, derogatory, unlawful and lewd comments, while responding to reports. Such comments are punishable under cyber laws. Please keep away from personal attacks. The opinions expressed here are the personal opinions of readers and not that of Mathrubhumi.

Most Commented